Vibe-Coded Apps im App Store: Wachstum und Risiken für Unternehmen
Vibe Coding macht App-Entwicklung schneller und für deutlich mehr Menschen zugänglich. Statt jede Codezeile selbst zu schreiben, beschreiben Nutzer:innen einer KI, welche Funktionen sie benötigen. Die KI erzeugt den Code, Änderungen werden per Prompt ergänzt und eine erste App kann innerhalb kurzer Zeit entstehen.
Im Apple App Store und bei Google Play zeigt sich parallel ein außergewöhnlich starkes Wachstum neuer Anwendungen. Wie viele davon tatsächlich per Vibe Coding entstanden sind, lässt sich jedoch nicht exakt bestimmen, weil Apple und Google die Entwicklungsmethode nicht erfassen. Für Unternehmen ist deshalb weniger die Herkunft einer App entscheidend als die Frage, ob sie sicher mit Daten umgeht und technische Risiken enthält.
Was ist Vibe Coding? Definition und Abgrenzung zu AI-assisted Coding
Vibe-Coded Apps sind Anwendungen, deren Code zu großen Teilen durch generative KI entsteht. Nutzer:innen beschreiben das gewünschte Ergebnis in natürlicher Sprache, testen die erzeugte Anwendung und lassen Fehler oder neue Funktionen durch weitere Prompts bearbeiten. Anders als beim klassischen AI-assisted Coding unterstützt die KI nicht nur bei einzelnen Codeabschnitten, sondern übernimmt teilweise auch Entscheidungen über Architektur, Libraries und eingesetzte Technologien.
Der Begriff „Vibe Coding“ wurde 2025 durch den ehemaligen OpenAI-Forscher Andrej Karpathy bekannt. Gemeint ist eine Arbeitsweise, bei der das funktionierende Ergebnis im Vordergrund steht und der generierte Code nicht immer vollständig gelesen oder verstanden wird. Das eignet sich besonders für Ideen, Prototypen und einfache Tools. Für produktive Anwendungen bleiben Code-Reviews, Tests und Entwicklungskompetenz unverzichtbar.
In der Praxis ist der Übergang fließend: Viele KI-generierte Apps entstehen als Mischform aus manuell geschriebenem und vollständig generiertem Code. Genau deshalb ist eine trennscharfe Einordnung von außen kaum möglich. Wie Vibe Coding die Softwareentwicklung grundsätzlich verändert und welche Sicherheitsfragen daraus folgen, zeigt unser Beitrag zu den Sicherheitsrisiken von Vibe Coding.
Wie viele Vibe-Coded Apps gibt es im Apple App Store und bei Google Play?
Eine belastbare Gesamtzahl gibt es derzeit nicht. Die App Stores kennzeichnen weder vollständig vibe-gecodete Apps noch Anwendungen, die nur teilweise mit KI-Unterstützung entwickelt wurden. Auch Entwickler:innen müssen bei der Veröffentlichung nicht angeben, welche Coding-Tools sie verwendet haben. Deshalb lässt sich weder für Apples App Store noch für Google Play seriös beziffern, wie viele Vibe-Coded Apps verfügbar sind.
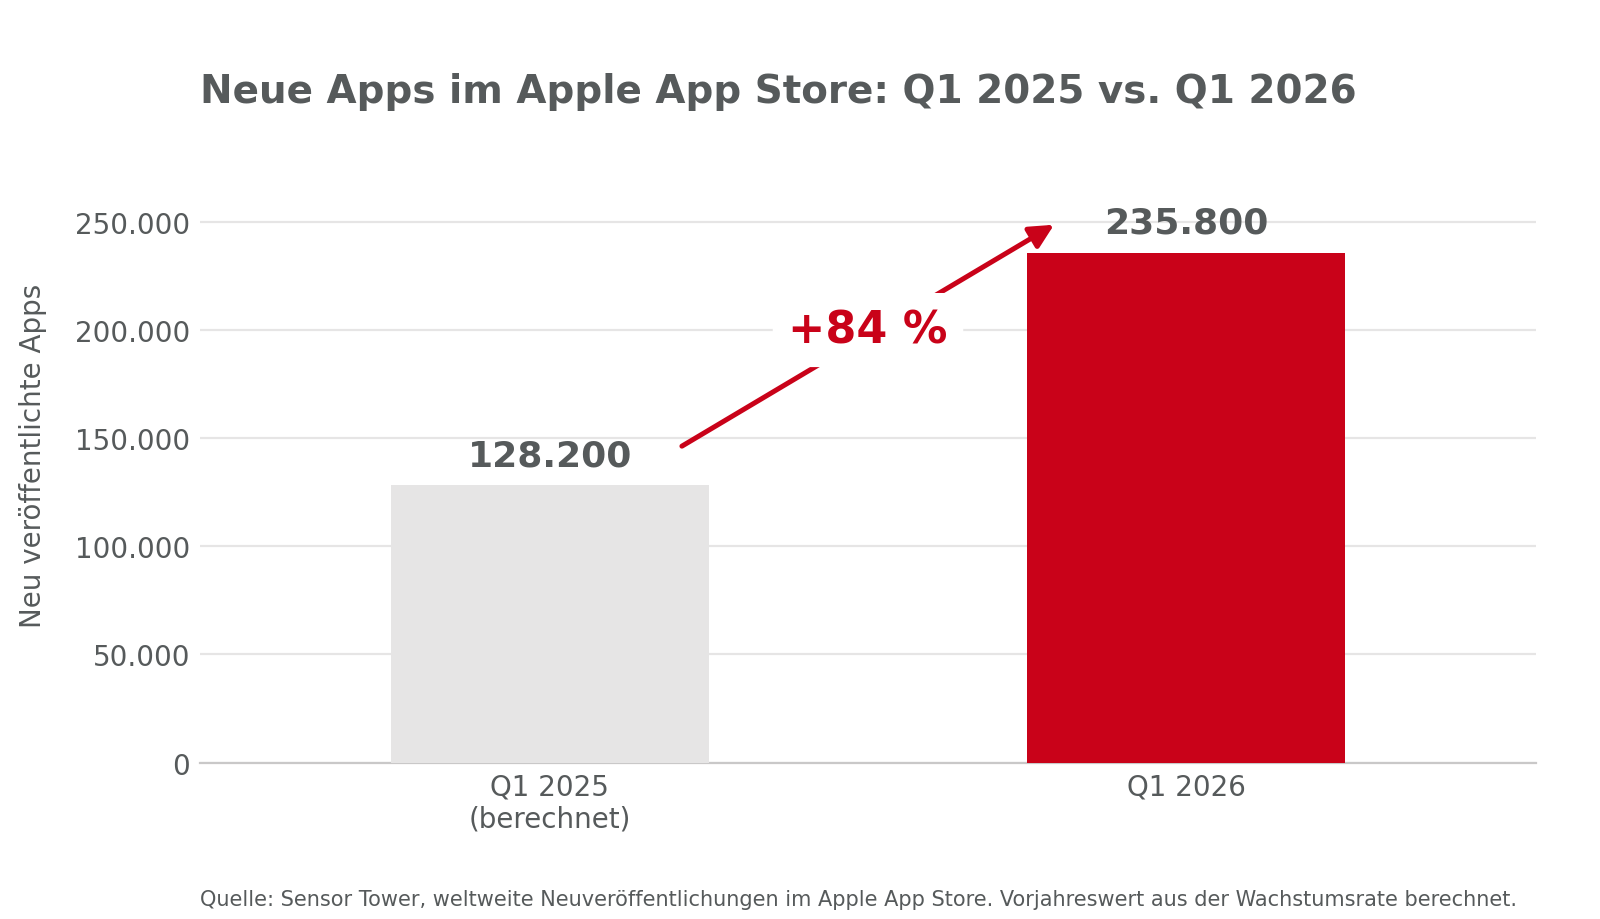
Messbar ist dagegen der starke Zuwachs neuer iOS-Apps. Nach Daten von Sensor Tower wurden im ersten Quartal 2026 weltweit rund 235.800 neue Apps im Apple App Store veröffentlicht. Das waren 84 Prozent mehr als im Vorjahresquartal. Der Boom von KI-Coding-Tools gilt als ein wichtiger Treiber, beweist aber nicht, dass alle zusätzlichen Apps per Vibe Coding entstanden sind.
Für Google Play fehlen vergleichbare belastbare Angaben. Da viele KI-Tools sowohl iOS- als auch Android-Anwendungen erzeugen können, ist ein ähnlicher Einfluss plausibel. Eine konkrete Zahl wäre ohne Kennzeichnung oder eigene Datenerhebung jedoch Spekulation.
Warum wächst die Zahl neuer Apps im App Store so stark?
Vibe Coding verkürzt den Weg von einer Idee zur funktionsfähigen Anwendung. Menschen mit wenig Programmiererfahrung können einfache Apps oder digitale Hilfswerkzeuge erstellen. Erfahrene Entwickler:innen nutzen KI wiederum, um Prototypen und Proofs of Concept schneller umzusetzen. Dadurch können mehr Personen in kürzerer Zeit Anwendungen entwickeln und zur Veröffentlichung einreichen.
Die niedrigere Einstiegshürde erhöht jedoch nicht automatisch die Qualität. Eine App kann professionell aussehen und im Alltag funktionieren, obwohl ihr Code nicht ausreichend geprüft wurde. Genau diese Diskrepanz ist für Unternehmen relevant, wenn Mitarbeitende Apps aus öffentlichen Stores auf geschäftlich genutzten Geräten installieren – häufig als Schatten-IT, also ohne Kenntnis oder Freigabe der IT-Abteilung. Wie verbreitet die berufliche Nutzung privater Geräte inzwischen ist, zeigen die Zahlen zu BYOD in deutschen Unternehmen 2026.
Welche Sicherheitsrisiken entstehen durch Vibe-Coded Apps für Unternehmen?
Eine Freigabe durch den App Store ersetzt keine individuelle Sicherheits- und Datenschutzbewertung. Store-Prüfungen kontrollieren allgemeine Richtlinien, berücksichtigen aber nicht die internen Compliance-Vorgaben, Datenklassen und Risikogrenzen eines bestimmten Unternehmens – und auch nicht die Anforderungen der DSGVO oder der NIS-2-Richtlinie an die Verarbeitung personenbezogener Daten.
Bereits einfache Anwendungen können sensible Informationen verarbeiten: Scanner-Apps erfassen Verträge und Rechnungen, PDF-Reader öffnen interne Dokumente, Kalender-Apps greifen auf Termine zu und KI-Tools können Eingaben an externe Server übertragen. Eine solche App wird damit Teil der unternehmerischen Angriffsfläche – unabhängig davon, ob sie vollständig vibe-gecodet oder lediglich mit KI-Unterstützung entwickelt wurde. In BYOD-Szenarien, in denen private Geräte auch geschäftlich genutzt werden, verschärft sich das Problem zusätzlich.
Problematisch sind vor allem ungeprüfte Sicherheitslücken, unklare Datenflüsse und zu weitreichende Berechtigungen. APPVISORY weist dabei insbesondere auf die Gefahr hin, dass Vibe-Coded Apps veraltete Libraries oder SDKs enthalten können. In einer internen Stichprobe von APPVISORY enthielten alle bislang untersuchten vibe-gecodeten Apps mindestens eine veraltete Library. Der Befund ist kein allgemeingültiger Nachweis für sämtliche Vibe-Coded Apps, aber ein relevantes technisches Warnsignal. Veraltete Komponenten können bekannte Schwachstellen (CVEs), fehlende Sicherheitsupdates und Kompatibilitätsprobleme in eine App bringen.
Das grundsätzliche Risiko wird auch durch externe Untersuchungen gestützt. Veracode stellte fest, dass 45 Prozent der untersuchten KI-generierten Codebeispiele Sicherheitstests nicht bestanden. Eine aktuelle Studie zu von LLMs ausgewählten Bibliotheksversionen fand je nach Modell bei 36,7 bis 55,7 Prozent der Aufgaben mindestens eine Version mit bekannter Schwachstelle. KI-generierter Code ist damit nicht automatisch unsicher, sollte aber niemals ungeprüft als sicher gelten.
App-Freigabe im Unternehmen: Wie lassen sich App-Risiken prüfen und beherrschen?
Da die Entwicklungsmethode meist unsichtbar bleibt, sollten Unternehmen nicht versuchen, Vibe-Coded Apps anhand ihres Namens, ihrer Bewertungen oder ihrer Store-Darstellung zu erkennen. Zuverlässiger ist ein verhaltens- und risikobasierter Ansatz: Entscheidend ist, was die App tatsächlich tut.
Dazu gehören klare App-Freigabeprozesse, gepflegte Whitelists und Blacklists sowie definierte Mindestanforderungen an Datenschutz und Sicherheit. Vor der Freigabe einer App sollten Unternehmen insbesondere prüfen:
- Berechtigungen: Fordert die App mehr Zugriffe an, als ihre Funktion erfordert?
- Datenkommunikation: An welche Server und Drittanbieter werden Daten übertragen?
- Libraries und SDKs: Sind veraltete, verwundbare oder nicht mehr gepflegte Komponenten enthalten?
- Datenschutz: Werden personenbezogene Daten DSGVO-konform verarbeitet und wo liegen die Server?
- Updates: Verändert eine neue Version das Risikoprofil der App?
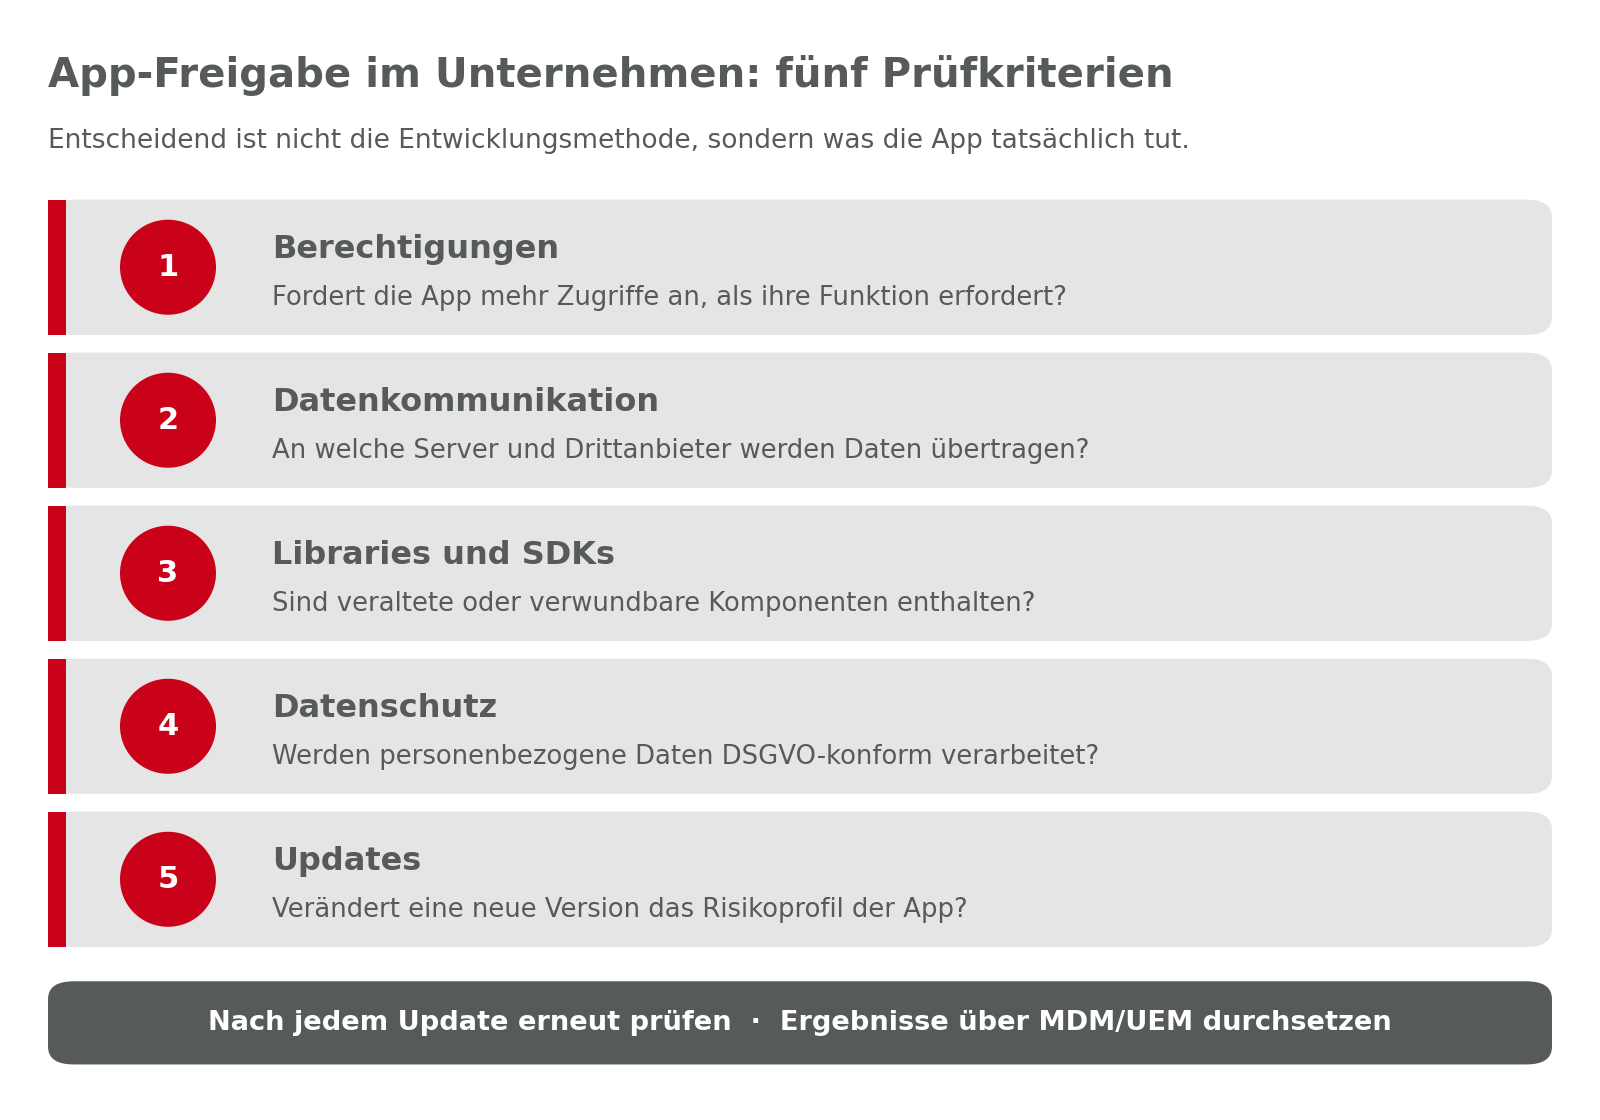
Technische Analysen sollten mit einer fachlichen Bewertung verbunden werden; die Kombination aus statischen und dynamischen Analysen (SAST und DAST) deckt dabei unterschiedliche Fehlerklassen auf. Außerdem müssen Apps nach Updates erneut geprüft werden, weil sich Berechtigungen, Datenflüsse und eingebundene Komponenten jederzeit ändern können. Über die Anbindung an EMM-Systeme wie SOTI MobiControl lassen sich die Ergebnisse anschließend direkt auf den verwalteten Geräteflotten durchsetzen.
Häufig gestellte Fragen zu Vibe-Coded Apps
Ist jede Vibe-Coded Apps unsicher?
Nein. Entscheidend ist nicht die Entwicklungsmethode allein, sondern ob eine App ausreichend geprüft wurde.
Kann man Vibe-Coded Apps im App Store erkennen?
Nicht zuverlässig. Die Entwicklungsmethode wird in den App Stores nicht ausgewiesen und muss von Entwickler:innen auch nicht angegeben werden.
Reicht die Prüfung durch Apple oder Google aus?
Nein. Für Unternehmen ist zusätzlich eine eigene Sicherheits-, Datenschutz- und Compliance-Bewertung erforderlich.
Fazit: Das tatsächliche App-Risiko entscheidet, nicht die Entwicklungsmethode
Wie viele Vibe-Coded Apps in den App Stores verfügbar sind, lässt sich derzeit nicht exakt beantworten. Belegt ist jedoch, dass die Zahl neuer Apps stark wächst und KI-gestützte Entwicklung die Veröffentlichung deutlich erleichtert. Damit steigt auch die Wahrscheinlichkeit, dass ungeprüfte Anwendungen auf geschäftlich genutzten Geräten landen.
APPVISORY unterstützt Unternehmen bei dieser Risikobewertung. Mit App Risk Management, statischen und dynamischen Analysen sowie der Anbindung an MDM- und UEM-Systeme lassen sich Apps technisch prüfen und fundiert freigeben.
Kontaktieren Sie APPVISORY und erfahren Sie, wie Sie Business-Apps vor dem Einsatz vollautomatisch und zuverlässig prüfen.
