Endgeräte zentral und sicher verwalten mit Unified Endpoint Management (UEM)
Moderne Arbeitsweisen verlangen ein Höchstmaß an Flexibilität: Mitarbeitende müssen orts- und geräteunabhängig auf Unternehmensressourcen zugreifen können. Dabei gilt es, eine wachsende Vielfalt an Endgeräten und unterschiedlichste Bereitstellungskonzepte – von klassischen Firmen-Laptops über flexible Modelle wie COPE und CYOD bis hin zu BYOD bei Smartphones – sicher zu integrieren. Unified Endpoint Management (UEM) bietet hier die passende Antwort: Es ermöglicht eine zentrale, einheitliche und sichere Verwaltung aller Endgeräte, unabhängig von Standort, Gerätetyp oder dem gewählten Nutzungsmodell
In diesem Ratgeber erfahren Sie, wie Sie Ihre IT-Infrastruktur wirksam absichern und welche Aspekte Sie bei der Einführung von UEM unbedingt berücksichtigen sollten.
Was ist UEM und wie grenzt es sich ab?
Unified Endpoint Management (UEM) ist ein ganzheitlicher Ansatz zur einheitlichen Verwaltung aller im Unternehmensnetzwerk eingebundenen Endgeräte. Über eine zentrale Management-Konsole können Administratorinnen und Administratoren sowohl mobile Geräte als auch stationäre Systeme wie PCs effizient konfigurieren, steuern und absichern.
| Konzept | Fokus & Verwaltungsumfang |
| MDM (Mobile Device Management) | Fokus auf die rein technische Verwaltung mobiler Endgeräte. |
| EMM (Enterprise Mobility Management) | Erweitert MDM um das Management mobiler Arbeitsprozesse. |
| UEM (Unified Endpoint Management) | Die Komplettlösung: Integriert EMM und die Verwaltung stationärer Endgeräte in einem einzigen System für maximale Effizienz. |
Warum UEM? Die zentralen Vorteile für Ihr Unternehmen
Der Einsatz von UEM ist heute die Grundlage für eine moderne IT-Strategie, insbesondere wenn private Geräte im Unternehmen genutzt werden.
| Vorteil | Beschreibung für den Unternehmensalltag |
| Maximale Flexibilität | Sicherer Zugriff von überall. UEM ermöglicht erst die durchgängige BYOD Sicherheit, indem private und geschäftliche Daten sauber getrennt werden. |
| Nahtlose Integration | Plattformübergreifende Unterstützung (Windows, iOS, Android). Alle Gerätetypen werden über eine einzige UEM-Konsole gesteuert. |
| Erhöhte Compliance | Zentrale Durchsetzung von DSGVO-Vorgaben auf allen Geräten, was für die BYOD Sicherheit aufgrund privater App-Nutzung unerlässlich ist. |
| Kosteneffizienz | Niedrigere IT-Kosten durch automatisierte Rollouts und weniger Tool-Wildwuchs in der Verwaltung. |
Warum App Risk Management für UEM unverzichtbar ist
UEM-Lösungen sind hervorragend geeignet, um Geräte zu verwalten, aber sie analysieren nicht den Inhalt oder das Verhalten der auf ihnen installierten Apps. Dies stellt ein erhebliches Sicherheitsrisiko dar, insbesondere im BYOD-Kontext. Eine riskante App kann Unternehmensdaten gefährden, selbst wenn das Gerät an sich sicher konfiguriert ist.
APPVISORY schließt diese Lücke, indem es eine kontinuierliche Risikoanalyse aller Apps auf den Endgeräten durchführt. Es prüft Apps auf:
- Datenschutzkonformität (DSGVO): Stellt sicher, dass Apps die europäischen Datenschutzstandards einhalten.
- Sicherheitslücken: Identifiziert bekannte Schwachstellen und unsichere Berechtigungen.
- Malware: Erkennt schädlichen Code, der die Gerätesicherheit und Unternehmensdaten bedroht.
Durch die Integration von APPVISORY mit Ihrer UEM-Lösung schaffen Sie eine umfassende Sicherheitsarchitektur, die sowohl das Gerät als auch die darauf laufenden Anwendungen schützt.
Wie implementieren Sie UEM erfolgreich in Ihrem Unternehmen?
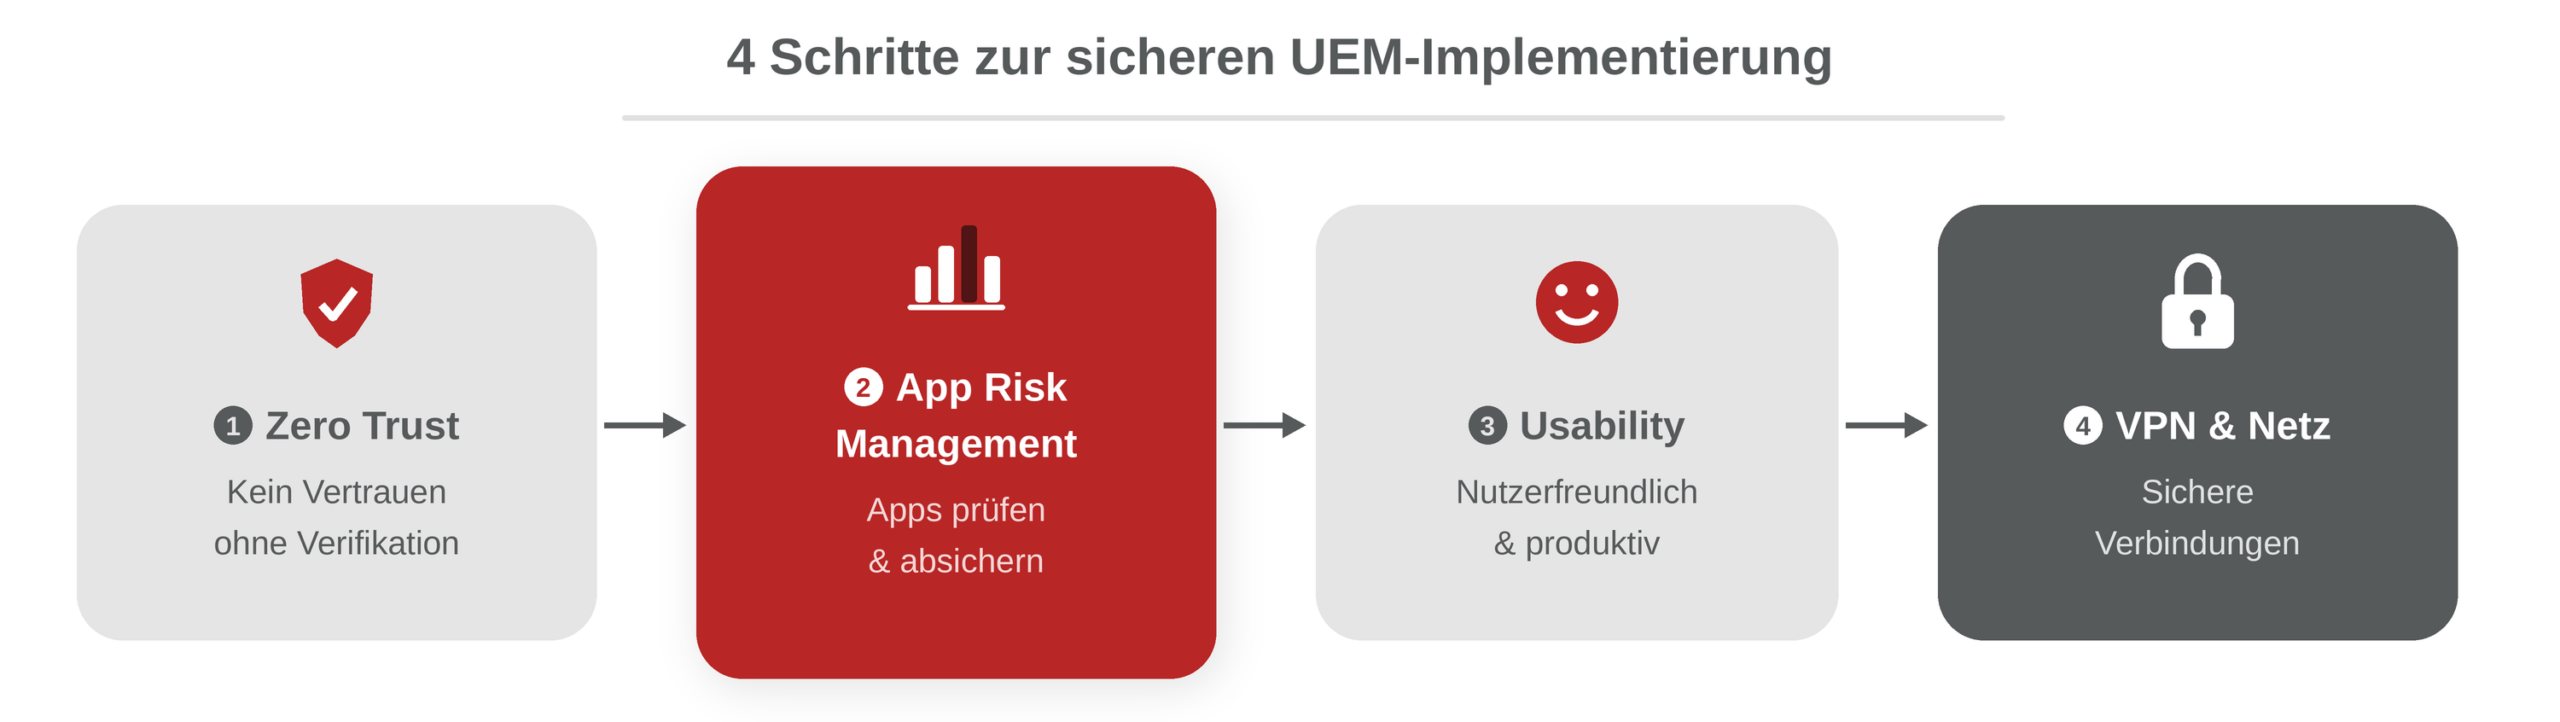
Um die BYOD Sicherheit und das allgemeine Gerätemanagement auf ein professionelles Level zu heben, sollten Sie diese vier Schritte befolgen:
| Schritt | Handlungsfeld | Konkrete Umsetzungsempfehlung |
| 1 | Zero Trust etablieren | Vertrauen Sie standardmäßig keinem Gerät. Innerhalb Ihrer UEM-Strategie sollte jeder Zugriff verifiziert werden, um unbefugtes Eindringen zu verhindern. |
| 2 | App Risk Management integrieren | UEM allein bewertet keine Apps. Nutzen Sie für eine lückenlose BYOD Sicherheit zusätzlich APPVISORY, um Apps auf Risiken und DSGVO-Konformität zu prüfen. |
| 3 | Hohe Usability sicherstellen | Wählen Sie eine UEM-Lösung, die intuitiv ist. Wenn die Usability zu stark eingeschränkt wird, umgehen Mitarbeitende die Sicherheitsvorgaben (Schatten-IT). |
| 4 | VPN zur Pflicht machen | Schützen Sie die Datenübertragung durch ein robustes VPN, besonders wenn über öffentliche Netzwerke auf Firmendaten zugegriffen wird. |